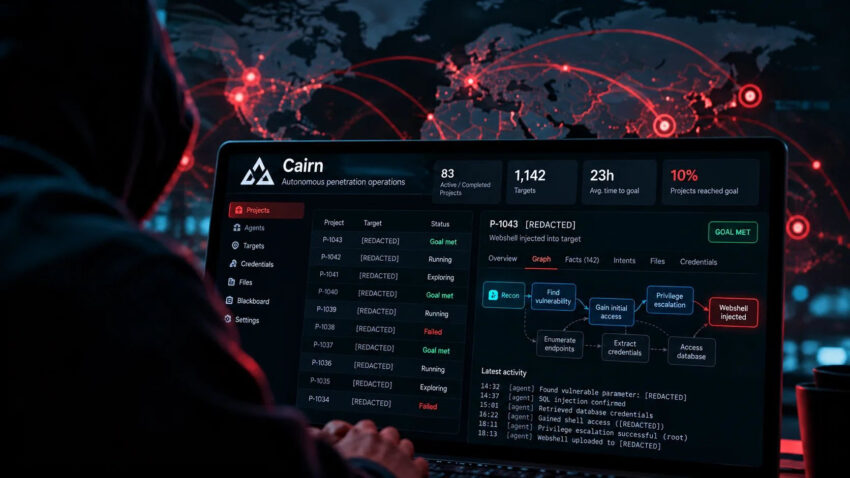
Çince konuşan bir hackerın, saldırı görevlerini yapay zekaya (YZ) devrederek 100’den fazla şirketin web sitesine sızdığı belirlendi. YZ’nin artık güvenlik açıklarını kendi başına tespit edip karmaşık siber saldırılar gerçekleştirebilmesi, şirketlerin bilgi güvenliğinin ciddi bir krizle karşı karşıya kalabileceği endişesini artırıyor.
Reuters’ın aktardığı habere göre, siber güvenlik şirketi NorForge bünyesindeki baş araştırmacı Snorre Fagerland, Çince konuşan bir hackerın ABD, Kanada, Avustralya ve Japonya’daki e-ticaret sitelerine saldırmak için bir YZ ajanı kullandığına dair işaretler tespit etti. YZ ajanı, kullanıcı bir hedef belirlediğinde gerekli görevleri kendi başına planlayıp yerine getirebilen bir YZ sistemi.
Geçen ayın 25’inden itibaren hacker, 1.200’den fazla web sitesine sızma girişiminde bulunmak için YZ ajanlarını kullandı. Bunlar arasında 100’ü aşkın şirketin web sitesi aşıldı. Hedefler arasında ABD’li tarım makineleri üreticisi Deere, ev aletleri üreticisi SharkNinja ve motor üreticisi Cummins de yer aldı.
Fagerland’ın Reuters’a sunduğu rapora göre hacker, doğrudan pek bir şey yapmadı. İstediği sızma yöntemini 100 Çince karakterden daha kısa bir talimatla tarif ettikten sonra YZ ajanı, sitelerdeki güvenlik açıklarını bulmak ve saldırı denemeleri yapmak için onlarca saat harcadı. Başarılı bir sızma gerçekleştirmek genelde yaklaşık 23 saat sürdü.
Saldırıda Çin menşeli DeepSeek’e ait bir YZ modelinin ve ABD merkezli Anthropic tarafından geliştirilen YZ kodlama aracı Claude Code’un kullanıldığı tahmin ediliyor. Fagerland, bu saldırı sürecinde yaklaşık 5.000 dolar (yaklaşık 670.000 won) değerinde YZ token’ının tüketildiğini hesapladı. Bu da başarıyla aşılan web sitesi başına yaklaşık 50 dolarlık (yaklaşık 67.000 won) bir gidere karşılık geliyor.
Fagerland saldırı işaretlerini, internete açık durumdaki açık kaynaklı YZ platformu Cairn’i incelerken keşfetti. Böylelikle hackerın YZ ajanına verdiği talimatları ve YZ’nin fiilen yürüttüğü görevleri doğrulamak mümkün oldu.
YZ ajanı, bilinen güvenlik açıklarını aramakla yetinmedi. Büyük bir şirketin herkese açık uygulamasında güvenlik açığı bulamayınca bağlantılı dijital kayıtları analiz ederek dışarıdan erişilebilen bir yönetici paneli tespit etti. Ardından veri işleme akışındaki bir zayıflığı belirledi ve saatler süren denemelerin ardından sunucunun kötü amaçlı komutları çalıştırmasını sağladı.
Fagerland, “YZ’nin böylesi bir çözüm bulması basit bir mesele değil.” diyerek ekledi: “Bu, acemi hackerların kullandığı bir teknik seviyesi değil.”
Saldırının hedefi olan bazı şirketler sızmaları kabul etti. Deere, gerekli güvenlik önlemlerini aldığını ve hassas bilgilere erişildiğine dair işaret bulunmadığını bildirdi. SharkNinja, yalnızca ürün destek bilgisi sağlayan ayrı bir web sitesinin saldırıya uğradığını ve tehdidin şu anda engellendiğini açıkladı. Cummins ise harici bir ortak tarafından işletilen bir web sitesine yönelik olası bir siber saldırıyı incelediğini belirtti. İki küçük ve orta ölçekli işletme de sızma kaynaklı hasarı doğruladı.
Bununla birlikte, bir web sitesine sızılması müşteri bilgilerinin sızdırıldığı anlamına gelmiyor. Reuters, bu saldırıda herhangi bir verinin gerçekten dışarı aktarılıp aktarılmadığını veya aktarıldıysa ne ölçüde olduğunu teyit edemediğini bildirdi.
Özellikle, uzmanlık düzeyinde saldırı becerileri olmadan dahi birçok şirkete saldırmak için YZ’nin kullanılabilmesi endişeleri artırıyor.YZ’nin nispeten düşük bir maliyetle açık taramasından sızmaya kadar her işlemi yürütebilmesi, siber saldırılar için gereken teknik engeli düşürebilir.
YZ kullanılan siber saldırılar daha önce de defalarca doğrulandı. İsrail merkezli güvenlik şirketi Gambit Security, geçen ay YZ ajanlarıyla düzenlenen saldırılarda 25 şirketin hacklendiğini ve en az 600.000 kredi kartı kaydının çalındığını açıkladı. Ağustos ayında ise Rusça konuşan şantajcılar YZ araçlarını kullanarak yedi kuruma sızdı. Siber tehdit istihbaratı şirketi Bitsight da geçen hafta, siber suçluların kullandığı çevrim içi forumlarda otonom YZ ajanlarının nasıl kullanılacağına dair tartışmaların hızla arttığını söyledi.
Kaynak: https://biz.chosun.com/en/en-international/2026/10/20/HJ2OHK4PS5CK5DA2UZFT4ONY2A/