OpenCode, farklı YZ sağlayıcılarının modellerini destekleyerek geliştiricilerin açık kaynaklı kodlama aracını kendi API anahtarlarıyla kullanmasına olanak tanıyor. Ancak şirket, kullanıcılara gönderdiği e-postada çalışma alanlarında saklanan üçüncü taraf API anahtarlarının bir güvenlik ihlali nedeniyle açığa çıkmış olabileceği uyarısında bulundu. Bazı kullanıcılar, YZ sağlayıcılarındaki hesaplarına onaylamadıkları işlemler nedeniyle ücret yansıtıldığını belirtiyor.
OpenCode gönderdiği e-postada, kullanımdan kaldırma sürecinde olduğu eski bir sisteme yetkisiz erişim sağlandığını açıkladı. Şirket ayrıca kullanıcıların çalışma alanlarında saklanan ve OpenAI ile Anthropic’e ait olanlar da dahil API anahtarlarının açığa çıkmış olabileceği uyarısında bulundu. Bu anahtarlar, uygulamaların bağlı YZ servislerini kullanmasını sağlıyor. Dolayısıyla anahtarı ele geçiren biri, faturası hesap sahibine yansıyacak şekilde istek gönderebiliyor.
Reddit başlığında beklenmedik harcamalara dair çok sayıda bildirim yer alıyor. Bir kullanıcı Anthropic hesabında 400 dolarlık yetkisiz harcama yapıldığını bildirirken, bir diğeri Google kullanım ücretlerinin yaklaşık 200 euroya ulaştığını ve projelerinin aşırı kötüye kullanım nedeniyle askıya alındığını söyledi. Bir yorumcu da OpenCode ihlali bildirmeden önce hem OpenAI hem de Anthropic’ten kullanım uyarıları aldığını aktardı.
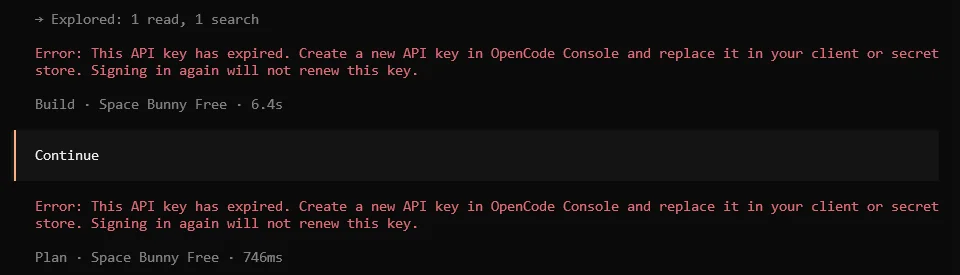
Bazı kullanıcılar için OpenCode’a erişim de sorun hâline geldi. Kullanıcılar, OpenCode hizmetine erişmek için kullandıkları API anahtarlarının süresinin dolduğunu ve Google veya GitHub üzerinden giriş yapmaya çalıştıklarında “Unable to start social login” (Sosyal hesapla giriş başlatılamıyor) hatasıyla karşılaştıklarını söylüyor. Bir kullanıcı, birkaç denemenin ardından hesabına giriş yaparak eski anahtarının yerine yeni bir API anahtarı oluşturmayı başardı. Başka bir kullanıcı ise yeni anahtarının da çalışmadığını belirtti.
OpenCode bir güvenlik ihlali yaşandığını doğruladı ve Console kullanıcılarının %1,4’ünün bu durumdan etkilendiğini açıkladı. Şirket, etkilenen hesapların harici sağlayıcı bağlantısı bulunan hesapların bir alt kümesi olduğunu belirtiyor. Etkilenen herkes e-posta yoluyla bilgilendirildi; OpenCode e-posta almayan kullanıcıların olaydan etkilenmediğini bildirdi.
Şirket, ihlali başka bir modeli eğitmek üzere bir YZ modelinin yanıtlarını toplamayı içeren büyük ölçekli bir damıtma (distillation) saldırısıyla ilişkilendirdi. OpenCode olayın sürdüğünü ve sorunu çözmek için Anthropic, OpenAI ve Google ile çalıştığını açıkladı.
Etkilenen kullanıcılardan sağlayıcı anahtarlarını iptal edip yenilemeleri, bu anahtarları kullanan uygulamaları güncellemeleri ve beklenmeyen hareketlere karşı son kullanım geçmişlerini gözden geçirmeleri istendi.
Kaynak: https://www.notebookcheck.net/OpenCode-hacked-users-urged-to-revoke-their-API-keys.1426957.0.html