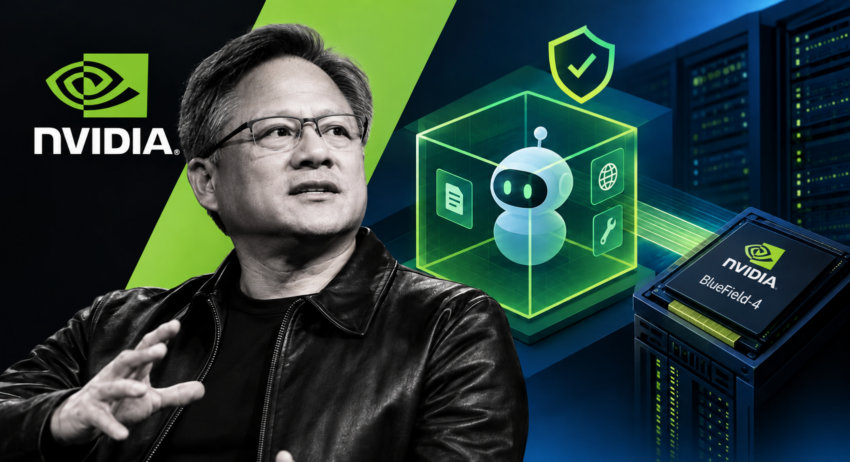
Nvidia, daha önce Reuters tarafından bildirilen kontrolden çıkan siber saldırı vakalarına bir yanıt olarak, YZ ajanlarını denetlemek ve kontrol altında tutmak üzere tasarlanan yeni bir güvenlik platformunu erişime açıyor. Şirket yaptığı açıklamada, yeni Open Agent Safety Platform sisteminin sınırlarını aşmaya çalışan ajanları “milisaniyeler” içinde karantinaya alabildiğini ifade ediyor.
Platform, şirketin Vera AI CPU işlemcisinde çalışan açık kaynaklı OpenShell yazılımını kullanıyor. Nvidia’nın belirttiğine göre kullanıcılar, bir YZ ajanının erişebileceği bilgileri kendileri seçebiliyor. OpenShell ise bu kısıtlamaları bir görev öncesinde ve görevin yürütülmesi sırasında denetliyor.Platform ayrıca Nvidia’nın BlueField-4 veri işleme birimleri (DPU) üzerinde çalışan teknolojisiyle ajanların davranışlarını izole edilmiş bir ortamdan takip ediyor; ayrı bir çip üzerindeki Sentry teknolojisi sayesinde de ajanları sürekli izleyerek güvenlik politikalarını ve sınırları uyguluyor.
CNBC’ye verdiği bir röportajda Nvidia CEO’su Jensen Huang, YZ ajanlarına yalnızca işlerini yapabilmeleri için ihtiyaç duydukları bilgilere erişim yetkisi vermenin önemini vurguladı. Huang, “O otonom ajan sistemini güvenli bir biçimde sunabilmek için etrafındaki izolasyon alanının (sandbox)… tüm bu sistemlerin ajana en az yetkiyi verecek şekilde tasarlandığından emin olmanız gerekiyor.” dedi.
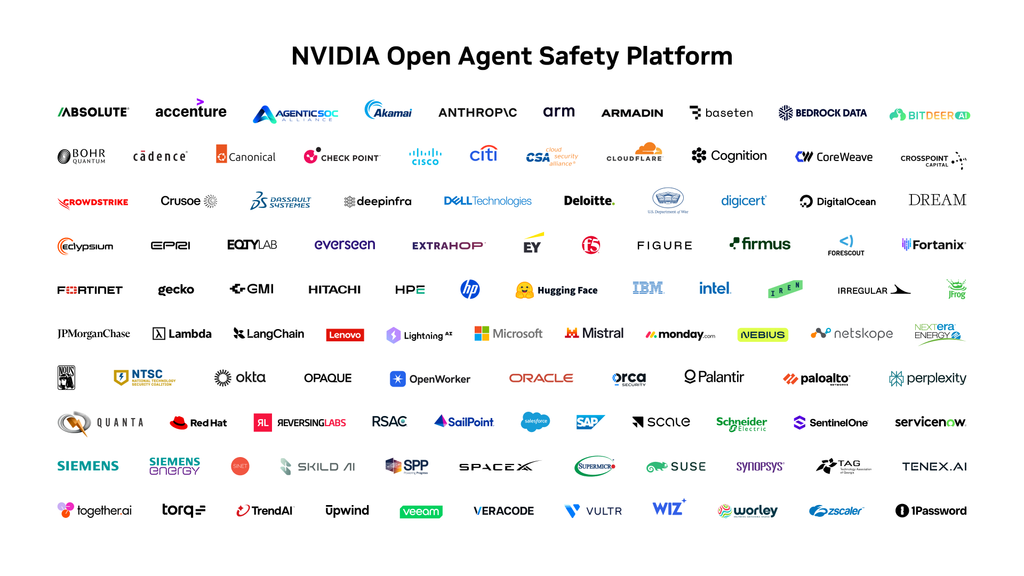
OpenAI, Anthropic ve Google’ın, geliştirdikleri YZ modellerinin test ortamlarının dışına çıkarak başka şirketlere siber saldırı gerçekleştirdiğini açıklamasının ardından son haftalarda YZ güvenliğine dair endişeler tırmandı. Anthropic, Microsoft ve SpaceX dâhil olmak üzere önde gelen birkaç teknoloji devi Nvidia’nın Open Agent Safety Platform sistemini destekliyor.
Kaynak: http://theverge.com/tech/1001287/nvidia-ai-safety-platform-rogue-agents