Siber saldırganlar, güvenlik açıklarını tespit etme ve bu açıklardan yararlanma süreçlerini otomatikleştirmek için artık YZ tabanlı saldırı altyapılarıyla çalışan ajan tabanlı iş akışlarını kullanıyor. Bu da saldırıların makine hızında gerçekleştirilmesini sağlıyor.
YZ başlangıçta saldırı akışında deneysel olarak kullanılsa da Google Threat Intelligence Group (GTIG), hem finansal kazanç amaçlı hem de devlet destekli tehdit gruplarının YZ’yi geniş ölçekte benimsediğini gözlemledi.
Bunun dikkat çekici örnekleri arasında, ABD’nin havacılık ve uzay sektörüne yönelik bir saldırıda CAIRN adlı açık kaynaklı, çok ajanlı sızma testi altyapısının kullanılması ve Kuzey Koreli olduğundan şüphelenilen bilgisayar korsanlarının Claude Code aracılığıyla kötü amaçlı yazılım dağıtması yer alıyor.
Araştırmacılar, önümüzdeki üç ay içinde tehdit aktörlerinin “çok az insan etkileşimi gerektiren veya hiç gerektirmeyen” ve büyük ölçüde çoklu YZ ajanlarına dayanan karmaşık olmayan saldırılar başlatabileceğini tahmin ediyor.
Araştırmacıların öngörüsüne göre, önümüzdeki altı ay içinde “karmaşık ve tamamen otonom” ajan saldırılarının ortaya çıkması muhtemel.
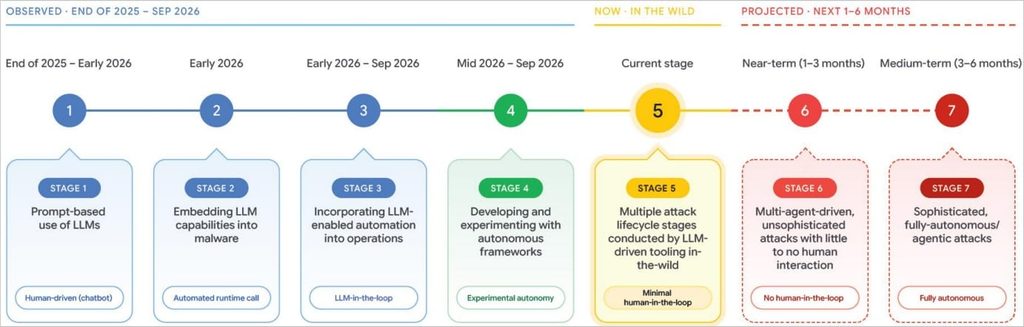
FBI geçen hafta yayımladığı uyarıda, birden fazla tehdit aktörünün ağustos ayından bu yana ARTEX YZ sızma testi çerçevesini silah olarak kullanmaya başladığını ve finans, kamu, teknoloji, savunma, sağlık ile diğer sektörlerdeki kuruluşlara saldırılar düzenlediğini bildirdi.
Güvenlik Açıklarını Bulmak ve Bunlardan Yararlanmak için YZ Kullanımı
Google, saldırganların artık tamamen otomatik saldırılar yürütmek için ARTEX, CAIRN, CyberStrikeAI ve HexStrike AI dahil açık kaynaklı sızma testi paketlerini sistematik olarak kötüye kullandığını söylüyor.
Saldırganlar bu çerçeveleri, büyük dil modellerinin (LLM’ler) kolayca istismar kodu geliştirebildiği düşük karmaşıklıktaki açıklara karşı savunmasız olan ve internete açık uç noktalara yönelik uyarlanabilir saldırılar gerçekleştirmek için kullandı.
GTIG’nin AI Threat Tracker raporunda öne çıkardığı bir örnekte bilgisayar korsanları, Fransa’daki medya, eğlence ve eğitim web sitelerini hedef alan saldırılarda güvenlik açığı bulma ve istismar etme süreçlerini tamamen otomatikleştirmek için “exploit_agent” adlı çoklu ajan sistemini kullandı.
Google şöyle diyor: “GTIG, geçen çeyrekte tehdit aktörlerinin süreçte insan müdahalesi olmadan güvenlik açığı keşfini ve istismarını tamamen otomatikleştirmek için LLM çerçevelerini kullandığını ilk kez tespit etti.
Daha spesifik olarak GTIG, birden fazla öncü ve yerel LLM ile entegre olan ve exploit_agent adı verilen çoklu ajan güvenlik açığı araştırma ve silahlandırma çerçevesini barındıran dışa açık bir hazırlık sunucusu tespit etti.”
Google, söz konusu altyapıyı saldırgana ait internete açık hazırlık sunucusunda keşfetti. Sunucuda ayrıca mağdurlardan çalınan veriler, hedefler hakkında toplanan keşif bilgileri, web shell araçları ve kaba kuvvet saldırısı betikleri bulunuyordu.
Sistem, güvenlik açığı işaretleri bulmak için popüler web uygulamalarındaki yazılım güncellemelerini analiz ediyor ve bunları otomatik olarak istismar etmeye çalışıyor.
Google, bu tür çerçevelerin saldırılarda kullanılmasının savunma ekiplerinin sistemlerini yamamak için sahip olduğu süreyi çarpıcı biçimde azalttığı, aynı zamanda yanlış ipuçları ürettiği konusunda uyarıyor.
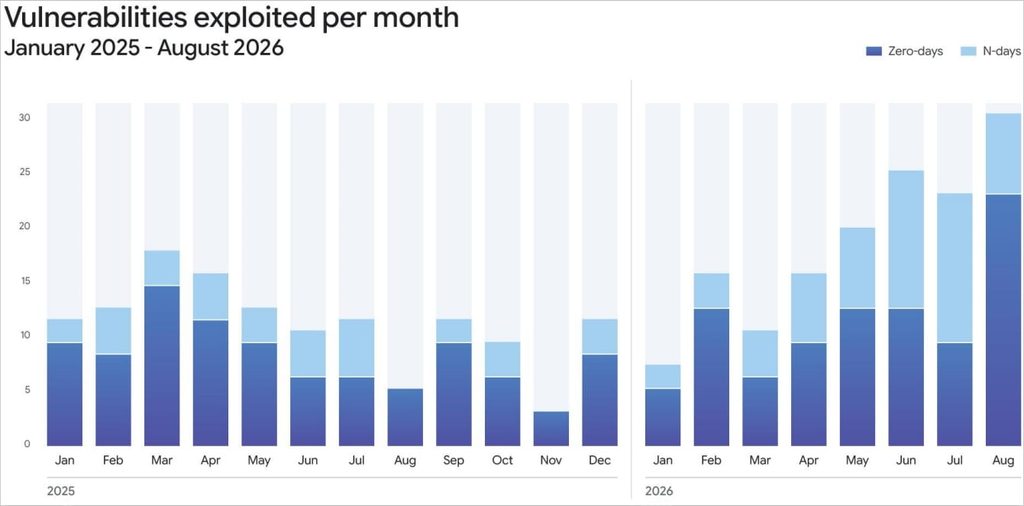
Araştırmacılar, PHP’nin iki güvenlik açığını duyurmasından kısa bir süre sonra çoğu YZ tarafından üretilen yüzlerce sözde kavram kanıtlama (PoC) istismar kodunun ortaya çıktığı yakın tarihli PHP2Shell örneğine dikkat çekti. Savunma ekipleri bu kodları doğrulamak ve koruma önlemleri geliştirmek zorunda kaldığı için bu durum onların üzerinde ciddi bir yük oluşturdu.
YZ’nin Kullanımındaki Diğer Eğilimler
Google, otomatik saldırıların ötesinde, “Midnight Neptune” ile bağlantılı olduğundan şüphelenilen bir faaliyet kümesi olan UNC6836’nın, değiştirilmiş Claude Code kullanarak Kuzey Amerika ve Avrupa’daki kripto para şirketlerini hedef alan birden fazla saldırısını tespit etti.
Saldırganlar ilk sızmanın ardından Claude Code uygulamasının ayarlarını, başlatıldığında SOMBERMEME arka kapısının indirilmesini tetikleyecek şekilde değiştirdi.
Google, devlet destekli grupların, ticari tedarikçilerin ve siyasi ağların artık etki operasyonlarında YZ’yi rutin olarak kullandığını bildiriyor.
Araştırmacılara göre LLMjacking, yani büyük dil modellerinin kaynaklarının yetkisiz kullanılması, yaygın bir soruna dönüştü. Saldırganlar, etkilenen kuruluşlara ciddi maliyetler yükleyen bu yeni gelir kaynağından giderek daha fazla yararlanıyor.
Kaynak: http://bleepingcomputer.com/news/security/google-warns-that-fully-automated-ai-attacks-are-coming-soon/