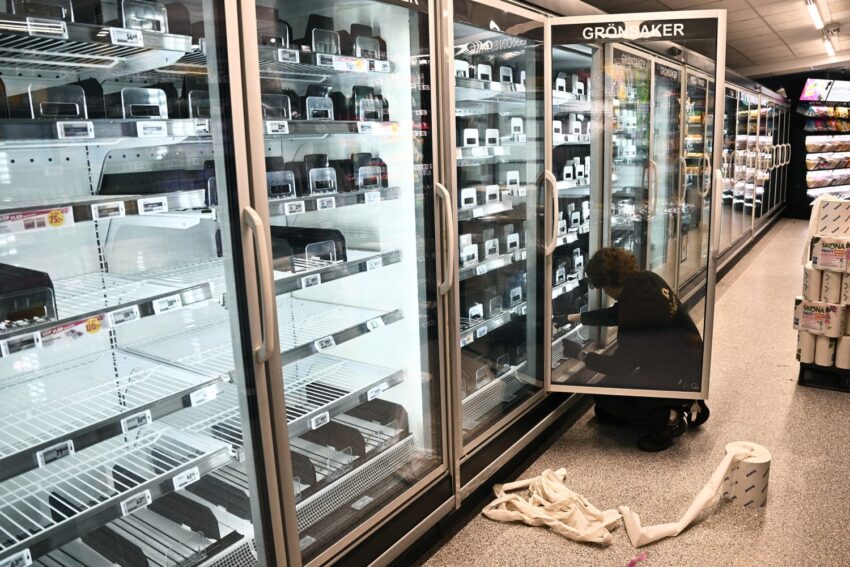
Fransa’daki market buzdolaplarına geçen ay düzenlenen siber saldırı, kritik altyapılarda Nesnelerin İnterneti (IoT) teknolojisine güvenmenin barındırdığı risklerin pahalı bir hatırlatıcısı oldu. Bu hafta gerçekleşen yeni saldırılar ise birçok Avrupa ülkesinin aynı güvenlik açıklarıyla karşı karşıya olduğunu gösteriyor; muhtemel sorumlular gevşek güvenlik uygulamaları ve miadını doldurmuş sistemler.
İnternete bağlı soğutma sistemlerine pazartesi günü düzenlenen siber saldırı, en az yedi Avrupa ülkesindeki marketlerde gıdaların bozulmasına yol açtı. Belçika’daki bir Delhaize mağazası zararını 100.000 euro olarak tahmin ediyor. Ekim ortasında Fransız gıda satıcılarını vuran saldırıyla benzerlik taşıyan bu eylem, devasa güvenlik açıklarını gözler önüne seriyor.
İrlanda, Lüksemburg, Hollanda, Belçika, İsveç, Finlandiya ve Estonya’daki marketler ile zincir mağazalar, buzdolaplarının buz çözme (defrost) moduna geçirildiğini bildirdi. Bazı vakalarda sıcaklık 50 santigrat dereceye kadar yükseldi. Bu durum gıdaları bozdu ve rafların birçoğunu boş bıraktı. Fransa’daki saldırı da soğutma sistemlerini aynı sıcaklığa ayarlamış ve on milyonlarca euroluk hasara yol açmıştı.
Stockholm’deki bir ICA mağaza müdürü, pazartesi günü Reuters’a verdiği demeçte, yerel saatle gece 02.00’de gerçekleşen saldırıyı çalışanların saatler sonra fark ettiğini, o vakte kadar da “her şeyin” mahvolduğunu söyledi. Hedef alınan diğer işletmeler arasında Belçika ve Lüksemburg’daki Delhaize, Belçika’daki Carrefour ile De Laet & Van Haver, İsveç’teki Coop ve daha fazlası var.
Saldırılardan kimin sorumlu olduğu belirsizliğini koruyor. Sorumluluğu henüz kimse üstlenmedi; üstelik etkilenen mağazaların en azından bazılarında öyle derin güvenlik açıkları bulunuyor ki sistemlere neredeyse herkes erişebilirdi.
Fransa’da saldırıya uğrayan buzdolapları Danfoss tarafından işletiliyordu. Olay, Claroty güvenlik araştırmacılarının şirketin denetleyicilerindeki çok sayıda güvenlik açığına karşı uyarıda bulunmasından iki ay sonra gerçekleşti. Danfoss, pazartesi günkü saldırılardan etkilenen ünitelerin en azından bir kısmını da tedarik etmişti. Delhaize’nin soğutma sistemlerini işleten Belçikalı kurulum şirketi Sabcobel de bu sistemlerle bağlantılıydı.
Güvenlik araştırmacısı Kevin Beaumont, binlerce Danfoss yönetim sistemine giriş güvenliği neredeyse hiç olmadan internet üzerinden doğrudan ulaşılabildiğini belirtiyor. Beaumont’un sözleriyle kullanıcı adı “admin” ve parola her gün o günün tarihine göre değişiyor. Claroty’nin araştırması da tarihten türetilen ve asıl parolayı devre dışı bırakan gizli bir günlük koda işaret ediyor. Danfoss bu güvenlik açığını daha sonra kapattı.
Dahası etkilenen sistemlerin çoğu eski donanım yazılımları kullanıyordu. Bazıları ise destek ömrünü tamamladığı için artık güvenlik yamalarını bile alamıyor. Bu, IoT cihazlarında sık karşılaşılan bir risk. Shodan.io verileri, yarısından fazlası Fransa’da olmak üzere internete açık binlerce Danfoss cihazı bulunduğunu gösteriyor. Diğer cihazlar ise Güney Afrika ve başka ülkelerde yer alıyor.
Saldırıların arkasında ister gelişmiş bir devlet aktörü ister canı sıkılan bir birey olsun, yaşananlar IoT tuzakları konusunda bir başka ders niteliğinde. Bazı kişiler, benzer olayların bir ülkenin altyapısını istikrarsızlaştırmaya yönelik daha geniş çaplı bir girişimin parçası olabileceğinden de endişe ediyor.
Kaynak: http://techspot.com/news/114419-refrigerator-cyberattack-spreads-many-european-countries-spoiling-food.html