OpenAI, yazılımlardaki güvenlik açıklarını avlamak üzere özel olarak eğitilen GPT-6 Cyber adlı YZ modelini tanıttı.
Şirket, modelin açıkları bulabildiğini, çalışan istismar kodları (exploit) geliştirebildiğini ve yama önerileri sunabildiğini belirtiyor. Modelin ayrıca son aylarda bazı OpenAI modellerinin zorlandığı bir konu olan belirlenmiş sınırların içinde kalma şartını karşılaması bekleniyor.
Şirket, GPT-6 Cyber’ı operasyonel güvenlik sınırlarına uyması için eğittiğini belirtiyor. Bu süreçte kullanılan yöntemler arasında Hugging Face olayından esinlenen bir tuzak sistem (honeypot) da bulunuyor. GPT-6 Cyber, özel güvenlik talimatları verilmediğinde testlerin %99,93’ünde belirlenen sınırları ihlal etmedi. Önceki modelde bu oran %94,49’du. Güvenlik talimatları etkinleştirildiğinde ise model, testlerin %100’ünde sınırlar içinde kaldı. OpenAI, kendi Preparedness Framework değerlendirmesinde GPT-6 Cyber’ı siber güvenlik kategorisinde “Critical” (kritik) seviyesinde sınıflandırıyor. Şirket, temel model olarak tanımladığı GPT-6 Astra’ya da aynı derecelendirmeyi vermişti.
Bir modelin uzak sistemdeki belirli bir açığı istismar edip edemeyeceğini ölçen ExploitGym testinde GPT-6 Cyber, OpenAI’ın verilerine göre selefi GPT-5.6 Cyber’ın yüzde 32,1’lik başarımına kıyasla yüzde 48,5 puan aldı. Model, kaynak koduna erişim olmadan web uygulamalarındaki açıkları bulmaya yönelik yeni bir testte ise siber eğitim almamış standart model GPT-6 Astra’nın yüzde 32,0’lik oranına karşılık yüzde 40,3 başarı oranı yakaladı.
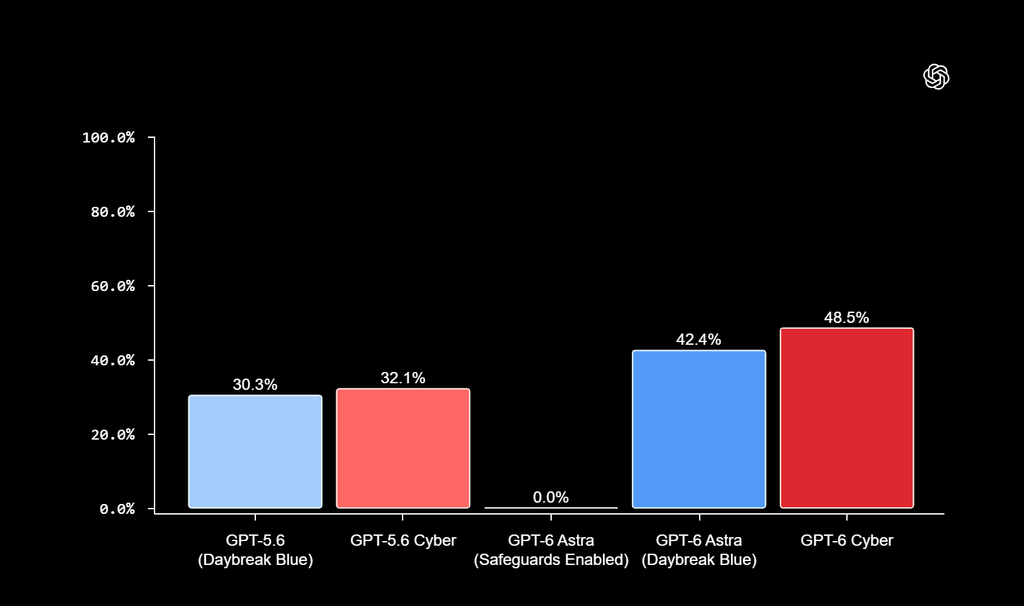
Tüm sonuçlar sistem kartında yer alıyor. Karşılaştırma testi verilerinin tamamı doğrudan OpenAI tarafından sağlanıyor ve modele dair henüz bağımsız bir test sonucu yayımlanmadı.
GPT-6 Cyber, Firefox ve Linux Çekirdeğinde Şimdiden Gerçek Güvenlik Açıkları Buldu
OpenAI’a göre model, gerçek dünya güvenlik araştırmalarında şimdiden somut sonuçlar verdi. Hedefe yönelik bir çalışmada GPT-6 Cyber, daha önce eski YZ modelleriyle test edilmiş olmasına rağmen Firefox üzerinde daha önce bilinmeyen 81 ciddi güvenlik açığı tespit etti. Model ayrıca bilinen 30 sorunun düşünülenden çok daha tehlikeli olduğunu ortaya koydu. Mozilla raporları kabul etti ve düzeltmeleri şimdiden yayımladı.
GPT-6 Cyber, Linux çekirdeğinde ise 1.724 güvenlik açığını yeniden üretti ve bunlardan 948’i için çalışan istismar kodu geliştirdi. OpenAI’a göre bu sayı, GPT-5.6 Sol modelinin aynı koşullarda geliştirebildiği 166 istismar kodunun beş katından fazlasına denk geliyor. Şirket ayrıca 304 kritik bulgunun, önerilen düzeltmelerle birlikte Linux bakım sorumlularına bildirildiğini belirtiyor.
OpenAI, Linux çekirdeği çalışması için öncü ve analist ajanlardan oluşan özel bir otomatik sistem kurdu. Bu ajanlar ilk olarak çekirdekte güvenlikle doğrudan bağlantılı yaklaşık 5.034 noktayı (toplam kod tabanının yaklaşık yüzde yedisini) taradı; ardından bu noktaları 2.308 adaya indirerek izole sanal makinelerde 1.724 açığı doğruladı. Sistem bu aşamadan sonra OpenAI’ın daha önce bildirdiği 948 çalışan istismar kodunu geliştirdi. OpenAI’ın açıklamasına göre tüm sürecin bilgi işlem maliyeti 1.213.430 dolar tuttu. Bu da istismar kodu başına 1.279 dolar demek. Kıyaslama yapmak gerekirse Pwn2Own ve TyphoonPWN gibi hata ödülü programları, benzer bulgular için geçmişte 20.000 ile 70.000 dolar arasında ödül veriyordu.
Ajanlar, harici çekirdek güvenliği uzmanları tarafından dahi bilinmeyen en az on yeni saldırı tekniği kullandı. OpenAI’ın anlatımına göre modeller bilinen saldırı kalıplarını tekrarlamakla kalmadı, “kendi yaklaşımlarını” da geliştirdi. Ancak bu iddianın ne kadar geçerli olduğu, “kendi yaklaşımları” tanımının ne kadar dar tutulduğuna bağlı. Araştırmacılar, YZ modellerinin gerçekten yeni keşifler mi yapabildiği yoksa yalnızca eğitim sırasında gördüklerini mi harmanladığı konusunda henüz fikir birliğine varabilmiş değil.
OpenAI Erişimi Şimdilik Belirli Müşterilerle Sınırlandırıyor
OpenAI’a göre GPT-6 Cyber, ilk etapta Daybreak Red bünyesindeki seçkin bir müşteri grubu için API ve Codex üzerinden erişime açılıyor. Erişim kademeli olarak tüm Daybreak Red müşterilerine yayılacak. Aynı zamanda GPT-5.6 Cyber tüm Daybreak Red kullanıcılarına açılırken, GPT-6 Astra modeli için Daybreak Blue alfa erişimi daha fazla kuruma ve bağımsız güvenlik araştırmacısına genişletilecek.
OpenAI, modeller yetkinleştikçe kötüye kullanım girişimlerinin de arttığını kabul ediyor. Bazı aktörler ve gruplar, model yeteneklerini kendi sistemlerine aktarmaya çalıştı.
OpenAI buna karşı bir dizi önlem sıralıyor: Model eylemlerinin kullanıcı yetkileriyle uyuşup uyuşmadığını denetleyen kontroller, yeni duyurulan güvenlik açıkları için hedefe yönelik izleme, şirketin Private Safety Processing adını verdiği otomatik güvenlik denetimleri, Daybreak Red için IP tabanlı erişim kısıtlamaları ve modelin insan gözetiminde izole ortamlarda çalıştırılması tavsiyesi.
OpenAI için enerji santralleri ve su arıtma tesisleri gibi kritik altyapıların korunması oldukça önemli. Savunma tarafındakilerin erişimini kolaylaştırmak adına şirket, bir milyar dolarlık “Daybreak for Frontline Defenders” fonlama programına ve yetkili testler için kurulan “Daybreak Red for Critical Infrastructure” adlı yeni alt gruba dikkat çekiyor.
OpenAI, en gelişmiş modellerin yazılımların güvenliğini artırmak için kullanılabileceği sınırlı bir fırsat döneminden söz ediyor. Şirketin hedefi, Daybreak programını her ölçekteki kuruluşa, bağımsız araştırmacılara ve açık kaynak projelerinin bakım sorumlularına yaymak.
Ancak bunun gerçekten işe yarayıp yaramayacağı henüz belirsiz. Epoch AI araştırmacıları, kısa süre önce açık erişimli GLM modelinin, Firefox’ta bilinen ama henüz düzeltilmemiş güvenlik açıklarından yararlanabileceğini gösterdi.
Kaynak: https://the-decoder.com/openais-gpt-6-cyber-can-both-break-into-systems-and-propose-how-to-fix-them/