Yeni açıklanan ve SignDrop adı verilen bir Windows sıfır gün güvenlik açığı, standart kullanıcı yetkilerine sahip saldırganların Microsoft‘un geçen yıl kullanıma sunduğu bir güvenlik mekanizmasını istismar ederek tam SYSTEM erişimi elde etmesine olanak tanıyabilir. İronik bir şekilde, etkilenen bileşen özellikle benzer yetki yükseltme saldırılarını önlemek için tasarlandı.
Nightmare Eclipse veya MSNightmare adlarıyla da bilinen güvenlik araştırmacısı Abdelhamid Naceri, SignDrop için hazırladığı kavram kanıtını (PoC) 10 Kasım 2026’da GitHub’da yayımladı. Bu istismar, Windows uygulamaları ve sistem hizmetleri için günlük kaydı işlemlerini yöneten Microsoft’un Common Log File System (CLFS) sürücüsünü hedef alıyor.
SignDrop, Windows Defender ve CLFS Üzerinden SYSTEM Yetkisi Elde Ediyor
Microsoft, uzun süredir devam eden güvenlik açıklarını gidermek amacıyla Ekim 2025’te CLFS kimlik doğrulama sıkılaştırmasını kullanıma sundu. Bu önlem, sürücü günlük dosyalarının içeriklerini işlemeden önce dosya bütünlüğünü doğrulamak için kriptografik kimlik doğrulama kodları kullanıyor.
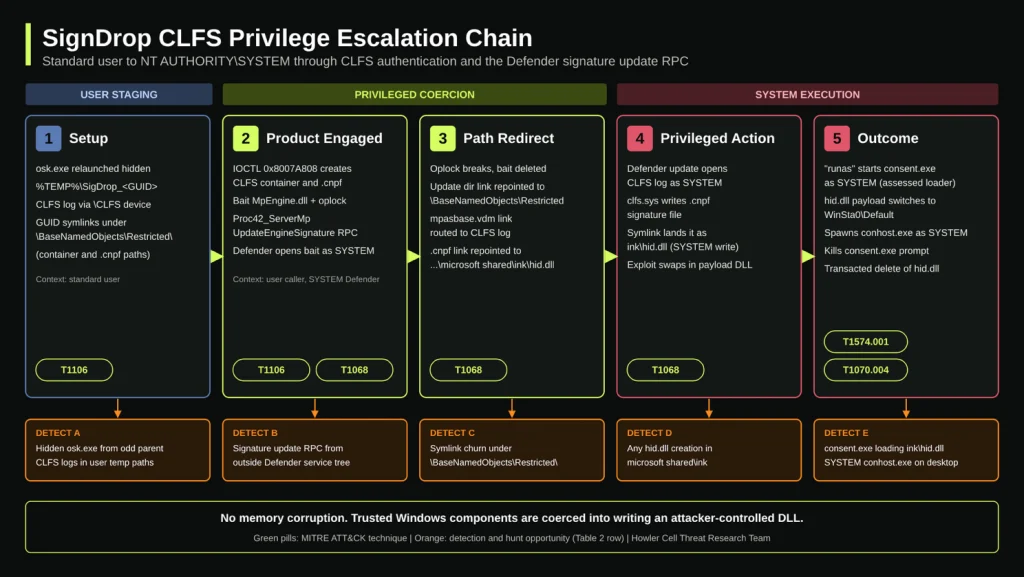
Ancak Naceri, kimlik doğrulama mekanizmasının kendisinin yükseltilmiş yetkilerle dosyalar oluşturacak şekilde manipüle edilebileceğini keşfetti.
Açık, özellikle clfs.sys sürücüsünün eşlik eden .cnpf kimlik doğrulama dosyalarını oluşturma biçimini etkiliyor. Bir saldırgan özel olarak hazırlanmış bir günlük dosyası oluşturabilir ve ardından Microsoft Defender gibi yetkili bir Windows işlemini bu dosyayı açmaya zorlayabilir.
Bu etkileşim yoluyla CLFS, saldırganın kontrolündeki dosyadan devralınan erişim izinlerini korurken SYSTEM yetkilerini kullanarak bir kimlik doğrulama dosyası oluşturabiliyor. Ek manipülasyonlarla birleştirildiğinde bu durum, sıradan bir kullanıcının yetkilerini yükseltmesine olanak tanıyor.
Araştırmacı ayrıca, yetkili dosya işlemleri meşru güvenlik süreçlerinden kaynaklanıyor gibi göründüğü için bu tekniğin antivirüs ve uç nokta algılama ve yanıt (EDR) kurcalama korumasını aşabileceğini iddia ediyor.
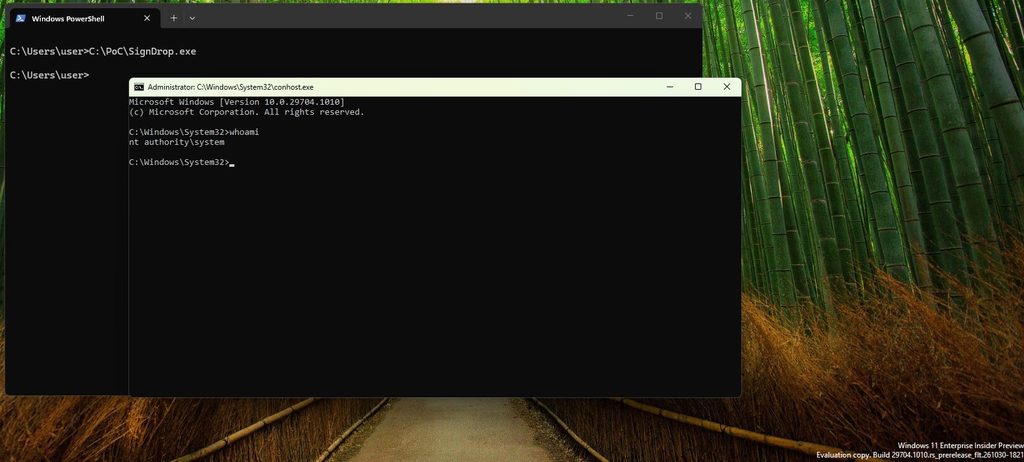
Cyderes’teki bağımsız siber güvenlik araştırmacıları istismarı başarıyla yeniden üretti ve SYSTEM düzeyinde bir komut kabuğu elde ederek tekniğin belirli koşullar altında çalıştığını doğruladı.
Microsoft SignDrop’u Araştırıyor, Uzmanlar Geniş Çaplı Etkilenme Riskine Dikkat Çekiyor
Naceri, SignDrop’u Windows 11 26H2, Windows 11 26H2 Experimental ve Windows Server 2025 Experimental üzerinde test etti ve Windows kurulumlarının yaklaşık yüzde 80’inin savunmasız olabileceğini tahmin etti fakat bu oran doğrulanmadı ve bağımsız araştırmacılar uyumluluk ve güvenilirlik kısıtlamaları bildirdi.
Kullanıcılar, etkilenen CLFS kimlik doğrulama mekanizmasının etkin olup olmadığını belirlemek için şu Windows Registry konumunu inceleyebilir:
Microsoft’un belgelerine göre 0 (zorunlu uygulama modu) veya 1 (öğrenme modu) değeri, önlemin etkin olduğuna ve potansiyel olarak savunmasız bir yapılandırmaya işaret ediyor. Ancak bu durum tek başına istismarın başarılı olacağını garanti etmiyor.
Önemli bir nokta olarak, kullanıcılar geçici bir çözüm olarak CLFS kimlik doğrulamasını devre dışı bırakmamalı çünkü bunu yapmak bilgisayarlarını daha eski bellek bozulması güvenlik açıklarına maruz bırakabilir.
Microsoft raporları kabul etti ve güvenlik açığını inceliyor. Şirket, SecurityWeek’e yaptığı açıklamada Microsoft Defender’ın istismar girişimlerini tespit edip engelleyebileceğini söyledi ve gerçek ortamda aktif bir istismara dair kanıt bulmadığını ekledi.
Bu yazının kaleme alındığı sırada SignDrop, resmi bir CVE tanımlaması veya özel bir güvenlik yaması almadı. Kullanıcılar, Microsoft’tan gelecek yeni yönlendirmeleri beklerken Windows ve Defender güvenlik güncellemelerini yüklemeye devam etmeli.
Kaynak: https://wccftech.com/windows-11-signdrop-zero-day-exploit-turns-microsofts-own-security-fix-against-itself-grants-system-privileges/